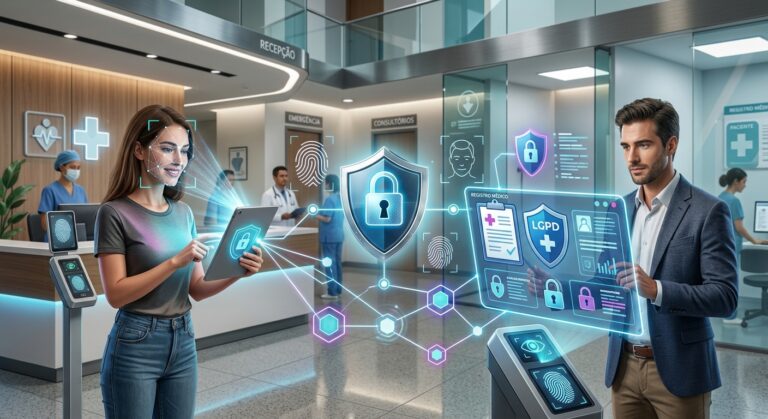
A coleta de dados sensíveis na área da saúde passou por grandes transformações com o avanço digital nas rotinas de atendimento. Prontuários eletrônicos, agendamentos via plataformas web, sistemas de biometria facial para identificação na recepção e consultas via telemedicina tornaram os processos mais ágeis.
Contudo, essa modernização traz desafios operacionais e regulatórios. A coleta de dados sensíveis e o tratamento dessas informações tratadas no ambiente médico possuem natureza íntima, e qualquer falha na gestão desses arquivos pode gerar prejuízos à imagem da instituição, sanções administrativas e contestações judiciais.
Este artigo tem como objetivo esclarecer as exigências legais para o tratamento e a coleta de dados sensíveis de forma adequada. Apresentamos orientações preventivas para gestores de clínicas de atendimento cumprirem as normas da Autoridade Nacional de Proteção de Dados (ANPD) e informamos aos pacientes sobre as garantias conferidas pela legislação vigente.
O Conceito Legal de Dados Sensíveis e Biometria na Área da Saúde
A Lei Geral de Proteção de Dados (Lei nº 13.709/2018 – LGPD) estabelece uma categoria diferenciada de proteção para dados pessoais sensíveis. No setor médico, enquadram-se nessa definição as informações sobre a saúde do indivíduo, histórico clínico, resultados de exames, dados genéticos e dados biométricos utilizados para verificação de identidade.
A legislação concede proteção mais rigorosa a essas informações porque seu uso indevido ou o vazamento acidental podem expor o indivíduo a situações discriminatórias ou violações do direito à privacidade. Por esse motivo, o tratamento desses registros requer cuidados técnicos e jurídicos adicionais.
Para realizar a coleta e o armazenamento de dados sensíveis de forma legal, as clínicas devem fundamentar suas operações em hipóteses autorizadas pela LGPD, conhecidas como bases legais. No contexto da saúde, destacam-se:
- Tutela da saúde: procedimentos realizados por profissionais de saúde, serviços de saúde ou autoridade sanitária.
- Proteção da vida ou da incolumidade física: situações em que a preservação da integridade do paciente ou de terceiros exige a utilização do dado.
- Cumprimento de obrigação legal ou regulatória: manutenção do prontuário médico para atender às normas do Conselho Federal de Medicina (CFM) e da ANVISA.
- Consentimento destacado: autorização formal fornecida pelo paciente para finalidades específicas que não estejam abrangidas por dever legal.
Proteção e Governança Jurídica para Gestores de Clínicas
O descumprimento das diretrizes de proteção de dados expõe o estabelecimento de saúde a fiscalizações e processos administrativos instaurados pela ANPD. As penalidades podem incluir advertências, obrigatoriedade de eliminação de dados, bloqueio de bancos de dados e multas proporcionais ao faturamento.
Além do aspecto administrativo, a clínica pode ser responsabilizada civilmente caso comprovados danos decorrentes do vazamento de prontuários ou exames. Para estruturar um ambiente de atendimento seguro e transparente, a gestão deve adotar instrumentos organizacionais e operacionais específicos.
Instrumentos Essenciais de Governança
- Elaboração de Termos de Consentimento: quando a base legal exigir a concordância do paciente, o documento deve apresentar linguagem clara e finalidade bem delimitada, evitando cláusulas genéricas.
- Mapeamento de Dados (Data Mapping): levantamento detalhado de todos os dados coletados, identificando onde ficam armazenados, quem possui acesso e como é feito o encerramento do ciclo de vida dessas informações.
- Relatório de Impacto à Proteção de Dados (RIPD): documentação técnica que analisa os riscos associados ao tratamento de dados sensíveis e descreve as medidas adotadas para mitigar incidentes.
A gestão do acesso aos sistemas também exige rigor técnico. Apenas profissionais diretamente envolvidos no atendimento ou na administração do prontuário devem possuir credenciais ativas de acesso. Adicionalmente, os contratos firmados com empresas fornecedoras de softwares médicos e armazenamento em nuvem precisam conter cláusulas de confidencialidade e alinhamento às exigências da LGPD.
Vale ressaltar que a legislação proíbe o compartilhamento ou a comercialização de dados pessoais sensíveis de saúde com o objetivo de obter vantagem econômica. Essa restrição veda, por exemplo, o envio de listagens de pacientes para redes de farmácias ou operadoras de planos de saúde sem respaldo estrito nas exceções previstas em lei.
Os Direitos do Paciente sobre seus Dados de Saúde
O paciente é o titular dos seus dados pessoais. Essa premissa assegura ao cidadão o controle e o direito de informação sobre o destino dado aos seus registros clínicos, biométricos e cadastrais durante qualquer prestação de serviço.
No âmbito médico, o ordenamento jurídico combina as diretrizes da LGPD, as normas do Código de Defesa do Consumidor (Lei nº 8.078/1990) e as resoluções do Código de Ética Médica. Essa convergência garante a confidencialidade das consultas e exames, mantendo o dever de sigilo que orienta a relação entre profissional e paciente.
Existe uma distinção legal relevante entre a titularidade das informações e a custódia do documento físico ou digital:
- Propriedade do dado: pertence exclusivamente ao paciente, que detém o direito de saber como a informação é tratada.
- Guarda do prontuário: constitui dever da clínica ou do médico. Conforme regulamentação do Conselho Federal de Medicina (CFM), os prontuários devem ser mantidos guardados pelo prazo mínimo de 20 anos a partir do último registro.
Quais São os Direitos do Titular de Dados?
A legislação confere aos pacientes um conjunto de garantias que podem ser exercidas mediante solicitação direta aos canais de atendimento do estabelecimento de saúde:
- Direito de Confirmação e Acesso: capacidade de verificar se a clínica trata seus dados e solicitar uma cópia dos registros armazenados.
- Direito de Correção e Atualização: possibilidade de pedir a retificação de dados pessoais incompletos, inexatos ou desatualizados constantes nos cadastros.
- Direito à Transparência sobre o Compartilhamento: obtenção de informações sobre quais instituições públicas ou privadas (como laboratórios de análise ou sistemas de convênio) receberam acesso aos seus dados.
- Direito de Revogação do Consentimento: garantia de retirar a autorização previamente concedida para finalidades específicas que dependiam exclusivamente da concordância do titular.
- Direito à Eliminação ou Anonymização: solicitação de exclusão ou anonimização de dados excessivos, desnecessários ou tratamos em desconformidade com a lei, respeitados os prazos legais mínimos de guarda de prontuários médicos.
Boas Práticas e Prevenção de Inconformidades
A construção de um ecossistema seguro no ambiente de saúde depende do engajamento preventivo dos gestores e da conscientização por parte dos usuários.
Orientações para a Clínica
- Políticas de Privacidade Acessíveis: disponibilizar avisos de privacidade claros na recepção, nos formulários impressos e nos canais digitais de agendamento.
- Treinamento da Equipe: capacitar funcionários da recepção, triagem, enfermagem e setor financeiro sobre o manuseio confidencial dos formulários e relatórios médicos.
- Segurança da Informação: utilizar softwares de gestão que contem com criptografia, controle de acesso individualizado por senha e registro de logs de auditoria.
- Nomeação do Encarregado pelo Tratamento de Dados (DPO): indicar o responsável pela comunicação entre a clínica, os titulares dos dados e a ANPD.
Orientações para os Pacientes
- Leitura atenta dos termos: verificar as finalidades indicadas nos formulários apresentados no momento do cadastro ou da recepção.
- Esclarecimento sobre biometria: questionar sobre a necessidade da coleta de biometria facial ou digital, entendendo se o uso visa à segurança do acesso ou se existem opções alternativas de identificação.
- Uso dos canais oficiais: utilizar os e-mails ou formulários indicados pela clínica para formular solicitações de acesso ou correção de dados.
Procedimentos Diante de Incidentes de Segurança
Na hipótese de ocorrer um vazamento de dados ou acesso não autorizado aos sistemas da clínica, a legislação estabelece obrigações imediatas. A instituição deve isolar a falha técnica, mensurar o alcance do incidente e notificar a ANPD e os pacientes afetados dentro de um prazo razoável.
A comunicação deve conter a descrição da natureza dos dados atingidos, os riscos envolvidos e as medidas de segurança que foram adotadas para conter e reverter os efeitos do evento.
Governança de Dados como Fator de Confiança
A adequação dos processos de tratamento de dados sensíveis na área da saúde não representa apenas o cumprimento de uma obrigação legal. A adoção de práticas sólidas de segurança da informação fortalece a relação de transparência entre estabelecimentos médicos e pacientes, promovendo a proteção da privacidade e a eficiência no atendimento.
Possui dúvidas sobre a adequação dos procedimentos da sua clínica às exigências da ANPD ou quer entender melhor como exercer seus direitos como paciente? Entre em contato com nossa equipe para uma orientação técnica.