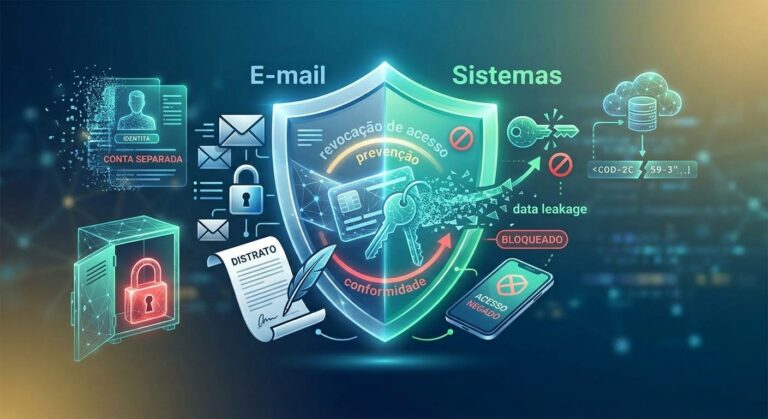
A gestão de ativos de informação tornou-se um dos pilares mais estratégicos para a sustentabilidade das organizações, especialmente para evitar qualquer vazamento de dados. Dados pessoais de clientes, segredos industriais, bases financeiras e estratégias de mercado compõem o patrimônio imaterial das empresas modernas.
No entanto, o encerramento do vínculo empregatício traz vulnerabilidades operacionais e jurídicas significativas. A falta de processos alinhados entre a gestão de pessoas, a infraestrutura tecnológica e o suporte legal expõe a empresa a riscos graves durante o encerramento de contratos.
O offboarding inadequado pode resultar na perda de controle sobre credenciais, exfiltração de listas de contatos e uso indevido de propriedade intelectual.
Esse cenário frequentemente culmina em prejuízos que afetam a reputação e a saúde financeira do negócio. Este artigo apresenta um panorama educativo sobre como estruturar a proteção de dados da empresa durante o desligamento de colaboradores, integrando exigências do Direito Digital, do Direito Trabalhista e das normas de compliance.
Riscos Jurídicos e Operacionais do Desligamento Inadequado (Offboarding)
O término do contrato de trabalho sem um protocolo rígido de desligamento expõe a organização a múltiplos incidentes de segurança. A ausência de controle sobre os acessos remotos mantidos por ex-colaboradores é uma das causas raiz mais frequentes de incidentes cibernéticos corporativos.
Entre os eventos mais comuns resultantes dessa falha estrutural, destacam-se:
- Desvio de Clientela: Utilização indevida da carteira de clientes da empresa para captação direta em favor próprio ou de concorrentes.
- Exfiltração de Informações Confidenciais: Cópia não autorizada de código-fonte, metodologias de trabalho, projetos de expansão e relatórios financeiros.
- Vazamento de Dados Pessoais de Terceiros: Acesso não autorizado a informações sensíveis de clientes ou fornecedores armazenadas em ambientes de nuvem corporativa.
A Responsabilidade Objetiva perante a LGPD
A Lei Geral de Proteção de Dados Pessoais (Lei nº 13.709/2018) estabelece que os agentes de tratamento devem adotar medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados.
Perante a Lei Geral de Proteção de Dados, a empresa atua na qualidade de Controladora dos dados. Isso significa que ela responde objetivamente pelos danos decorrentes de vazamentos causados por falhas em seus controles internos de segurança, mesmo que a conduta direta tenha sido praticada por um ex-colaborador.
A Autoridade Nacional de Proteção de Dados (ANPD) e os tribunais brasileiros avaliam se a empresa cumpriu seu dever de mitigação de riscos. Caso seja comprovado que o vazamento ocorreu devido à manutenção injustificada de acessos pós-desligamento, a organização fica sujeita a sanções administrativas, além do dever de indenizar os titulares afetados.
Cláusulas Contratuais Essenciais Desde a Admissão
A proteção contra vazamentos promovidos por ex-colaboradores não se inicia no dia da demissão, mas sim no momento da elaboração do contrato de trabalho. A estrutura contratual deve prever de forma clara as obrigações relativas ao sigilo e à segurança da informação.
A inclusão preventivo-educativa de instrumentos jurídicos adequados formaliza o dever de diligência do trabalhador e resguarda os ativos da empresa em eventuais disputas judiciais ou administrativas.
Termo de Confidencialidade (NDA)
O Termo de Confidencialidade ou Non-Disclosure Agreement deve ser pactuado como anexo ao contrato de trabalho. Esse documento qualifica rigorosamente o que a empresa considera como informação confidencial, incluindo bases de dados, rotinas de código, relatórios e metodologias internas.
O NDA deve estabelecer expressamente que a obrigação de sigilo permanece vigente mesmo após o encerramento do vínculo empregatício, por prazo determinado ou indeterminado, a depender da natureza do segredo de negócio.
Cláusula de Não Concorrência (Non-Compete)
A cláusula de não concorrência visa impedir que o ex-empregado utilize o conhecimento estratégico adquirido na empresa para atuar em concorrentes diretos ou abrir negócio próprio no mesmo segmento imediatamente após a saída.
Para que essa cláusula tenha validade jurídica segundo a jurisprudência trabalhista, ela deve prever obrigatoriamente:
- Limitação temporal razoável (geralmente entre 6 meses e 2 anos).
- Delimitação geográfica clara de atuação.
- Pagamento de compensação financeira mensal ao ex-colaborador durante o período de vigência da restrição.
Cessão de Propriedade Intelectual
O contrato de trabalho deve registrar expressamente que toda invenção, software, criação ou material desenvolvido pelo colaborador durante o exercício de suas funções pertence exclusivamente à empresa.
Essa previsão evita que o ex-funcionário reivindique a autoria individual de bases de dados, ferramentas operacionais ou códigos desenvolvidos durante o contrato.
Vinculação às Políticas Internas
O colaborador deve assinar, na admissão, o termo de ciência e aceite das Políticas Internas de Segurança da Informação e do Código de Conduta. A violação comprovada dessas diretrizes durante a vigência do contrato ou no processo de saída pode caracterizar falta grave, justificando até mesmo a aplicação de demissão por justa causa (Art. 482 da CLT).
Protocolo Técnico e Operacional de Desligamento Seguro
A segurança da informação no offboarding exige uma atuação interdisciplinar e coordenada entre os departamentos de Recursos Humanos, Tecnologia da Informação e Jurídico. O processo deve ser padronizado por meio de um checklist de desligamento obrigatório.
| Etapa | Responsável | Ações Principais | Objetivo |
| Comunicação e Formalização | Recursos Humanos | Comunicar o desligamento, agendar a entrevista de saída e coletar assinaturas dos termos de rescisão e de ciência de obrigações contínuas (NDA). | Garantir o encerramento formal do contrato e reforçar os deveres de confidencialidade do ex-colaborador. |
| Revogação de Acessos e Devolução de Ativos | Tecnologia da Informação | Bloquear permissões em sistemas, e-mails e nuvem em tempo real; recolher equipamentos e executar o wipe de dados corporativos em dispositivos pessoais (BYOD). | Eliminar janelas de vulnerabilidade digital e recuperar o patrimônio físico da organização. |
| Auditabilidade e Conformidade Legal | Departamento Jurídico | Auditar a devolução de dados e atestar o cumprimento das cláusulas contratuais de confidencialidade e propriedade intelectual. | Assegurar a validade jurídica das provas e mitigar riscos de responsabilização da empresa perante a LGPD. |
Revogação Imediata de Acessos Digitais
A desativação das credenciais de acesso deve ocorrer em sincronia exata com a comunicação do desligamento ao colaborador. O atraso na revogação de acessos é a principal janela de vulnerabilidade explorada para a cópia não autorizada de dados.
As ações operacionais prioritárias incluem:
- Bloqueio e exclusão de e-mails corporativos e contas em serviços de nuvem (Google Workspace, Microsoft 365).
- Revogação de permissões em softwares de Gestão de Relacionamento com o Cliente (CRM), Gestão Empresarial (ERP) e repositórios de código (GitHub, GitLab).
- Cancelamento de acessos a gerenciadores de senhas, redes corporativas (VPN) e pastas compartilhadas.
- Remoção do ex-colaborador das redes sociais institucionais e canais de comunicação interna (Slack, Teams, grupos de mensagens).
Devolução Auditada de Ativos Físicos
Os equipamentos fornecidos para o trabalho presencial ou remoto (notebooks, smartphones corporativos, monitores, tokens e crachás) devem ser devolvidos no ato do desligamento.
A devolução deve ser acompanhada por um Termo de Recebimento de Ativos, no qual a equipe de TI atesta a entrega e realiza a conferência do estado do hardware.
Gestão do Regime BYOD (Bring Your Own Device)
Nas empresas que adotam a política onde o colaborador utiliza seus próprios dispositivos para o trabalho, o protocolo de desligamento exige cuidados adicionais para preservar os dados corporativos sem violar a privacidade do indivíduo.
A TI deve utilizar sistemas de Gerenciamento de Dispositivos Móveis (MDM) que permitam realizar o apagamento remoto (wipe) exclusivamente dos dados corporativos contidos no aparelho, mantendo intactos os arquivos pessoais do ex-funcionário.
O Que Fazer em Caso de Suspeita ou Confirmação de Vazamento?
Mesmo com a adoção de medidas preventivas, incidentes podem ocorrer. Quando surgem indícios de que um ex-colaborador vazou ou utilizou indevidamente dados corporativos, a empresa deve agir com rapidez e rigor metodológico para conter danos.
A condução do incidente deve seguir quatro etapas fundamentais:
- Preservação da Prova: Realização de auditoria nos logs de acesso do sistema para identificar a data, horário e volume de downloads efetuados pelo usuário antes do bloqueio. Recomenda-se a produção de ata notarial das evidências digitais ou o uso de plataformas de registro com validade jurídica para evitar a alegação de adulteração de provas.
- Investigação e Medidas de Compliance: Instauração de procedimento interno confidencial para apurar a extensão do incidente, mapeando quais sistemas foram impactados e quais categorias de dados foram exfiltradas.
- Comunicação à ANPD e aos Titulares: Se a análise constatar que o vazamento envolve dados pessoais capazes de gerar risco relevante aos direitos dos titulares, a empresa deve notificar a Autoridade Nacional de Proteção de Dados e os indivíduos afetados, detalhando a natureza do incidente e as medidas tomadas para mitigar os efeitos.
- Notificação e Ações Cabíveis: Envio de Notificação Extrajudicial ao ex-colaborador para cessação imediata do uso do material e devolução de cópias, além da avaliação de medidas judiciais cabíveis na esfera cível (reparação de danos), trabalhista (conversão de demissão em justa causa) e penal (crimes contra a propriedade industrial ou concorrência desleal).
A proteção da informação no ambiente corporativo exige o alinhamento constante entre contratos bem estruturados, processos de TI consolidados e governança em privacidade. A consolidação dessas práticas reduz vulnerabilidades e assegura a conformidade da empresa frente à legislação vigente.
Possui dúvidas se a sua empresa atende um protocolo seguro para o desligamento de colaboradores? Entre em contato com a nossa equipe especializada para entender mais sobre a adequação jurídica e preventiva do seu negócio.